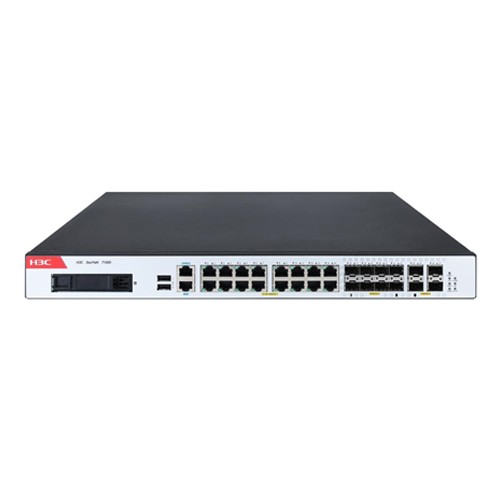
表1-1 硬件规格表
项目 | T1000-AI-25-G1/T1000-AI-35-G1 | T1000-AI-55-G1/ T1000-AI-65-G1/T1000-AI-70-G1 |
接口 | 1个Console接口 1个带外管理口 2个USB接口 4个万兆以太网光接口 16个千兆以太电口 8个千兆以太光口 | 1个Console接口 1个带外管理口 2个USB接口 2个100GE QSFP28接口 8个万兆光接口 8个千兆光接口 16个千兆电接口 |
扩展槽位 | 支持,1个扩展槽位 | 支持,2个扩展槽位 |
硬盘扩展插槽 | 1个硬盘扩展插槽,支持480G SSD、1.92T SSD等多种规格的硬盘 | 2个硬盘扩展插槽,支持480G SSD、1.92T SSD、3.84T和7.68T等多种规格的硬盘 |
电源 | 2个内置电源 | 2个电源扩展插槽,支持1+1 AC/DC冗余 |
外型尺寸(宽×深×高) | 440mm x 460mm x 44mm | 440mm x 435mm x 44mm |
环境温度 | 工作:0~45℃ 非工作:-40~70℃ | 工作:0~45℃ 非工作:-40~70℃ |
环境湿度 | 工作:10~95%,无冷凝 非工作:5~95%,无冷凝 | 工作:10~95%,无冷凝 非工作:5~95%,无冷凝 |
表1-2 功能特性表
属性 | 说明 | |
网络安全性 | 应用层安全检测与防护 | 支持IPS入侵检测与防护 支持应用控制及应用带宽管理 支持防病毒功能,本地引擎加云查杀实现病毒精准检测 支持URL过滤、WAF功能,实现网站的防护 支持数据过滤功能,实现数据安全防护 支持丰富的应用识别 支持软件、硬件Bypass 支持对VLAN、MPLS、SRv6等协议流量的检测 |
防范的网络攻击类型和网络滥用类型 | 蠕虫/病毒、木马、后门、DoS/DDoS攻击、探测/扫描、间谍软件、网络钓鱼、利用漏洞的攻击、SQL注入攻击、缓冲区溢出攻击、协议异常、IDS/IPS逃逸攻击、P2P滥用、IM滥用、网游滥用 | |
暴力破解防护 | 支持数据库、RDP、POP3、HTTP、VNC、Rlogin、Weblogic、SMB、SMTP、FTP、IMAP、Telnet、SSH等协议的防护,动作设置可启用黑名单 | |
抗DDoS | DOS/DDOS攻击防范:包括SYN Flood、UDP Flood、ICMP Flood、ACK Flood、RST Flood,DNS Flood、HTTP Flood 畸形包攻击,如Land、Smurf、Fraggle、WinNuke、Ping of Death、Tear Drop、IP Spoofing、IP分片报文攻击、分片报文攻击、TCP报文标志位不合法攻击、超大ICMP报文攻击、ICMP重定向或不可达报文 扫描窥探攻击防范:端口扫描、地址扫描、IP路由记录选项报文、Tracert报文 静态和动态黑名单功能 连接数限制 | |
安全审计 | 攻击实时日志 域间策略匹配日志 黑名单日志 连接数限制日志 会话日志 流量统计和分析功能 安全事件统计功能 | |
网络协议 | IP服务 | ARP · 静态ARP · 动态ARP · ARP代理 · 免费ARP DNS · 本地静态域名 · DNS Client NTP · NTP Client · NTP Server |
IP路由 | 静态路由管理 策略路由 动态路由:RIP、OSPF、IS-IS、BGP等 路由策略 | |
高可靠性 | 支持集群部署 支持集群内1:1备份 支持选择性开启状态热备 支持静态链路聚合、支持动态链路聚合、支持跨设备链路聚合 链路质量探测NQA 支持BFD 热补丁 ISSU | |
配置管理 | 命令行接口 | 通过Console口进行本地配置 通过Telnet或SSH进行本地或远程配置 支持基于RBAC的细粒度权限控制,可以控制具体命令的权限 User-interface配置,提供对登录用户多种方式的认证和授权功能 |
Web网管接口 | 支持通过Web方式进行配置 支持Web管理员的超时下线 支持Web用户的登录和鉴权 支持基于RBAC的细粒度权限控制,可以控制具体Web菜单的操作权限 | |
支持标准网管SNMP | 支持SNMPv1、v2c和SNMPv3 | |
部署方式 | 支持三层路由模式、二层透明模式、旁路镜像等多种模式部署 | |
 售前咨询专员